最近一段时间一直在体验流盾WAF,作为一款还很年轻、迭代速度极高的开源本地部署WAF,整体有很多亮眼的设计,同时也存在新项目固有的局限,写一篇客观实测分享,给正在选型自托管WAF的朋友做参考。
项目文档:https://fswaf.top/guide/quick‑start 更新日志:https://fswaf.top/changelog
优点:贴合国内运维习惯,上手友好,AI防护是最大特色
1. 部署简单,对宝塔/1Panel用户非常友好
一键脚本完成绝大部分工作,一条curl命令即可完成安装、环境检测、Docker环境自动部署。脚本会自动检测80/443端口占用,如果被宝塔Nginx占用,会自动调整监听端口,不用手动折腾大量配置文件。
最大加分项:原生对接宝塔、1Panel面板。可以直接批量导入站点、同步证书,证书续期之后还能自动推送回宝塔/1Panel,对于大量使用国内服务器面板的运维人员非常友好,省去站点重复配置、证书来回复制粘贴的麻烦。
注意:安装前需要卸载/关闭宝塔Nginx防火墙、雷池等WAF类组件,否则端口、Nginx链路冲突,会出现502、随机断连等问题,官方文档明确标注,属于前置必做操作。
2. 存储架构做了取舍,日志观测能力很强
0.3.0版本之后做了重大架构变更:业务配置使用SQLite,防护流水日志存入ClickHouse,抛弃MySQL,降低部署复杂度。不用额外维护MySQL数据库,整套服务仅依赖Redis+ClickHouse+App三个容器,部署轻量化,适合中小站点环境。
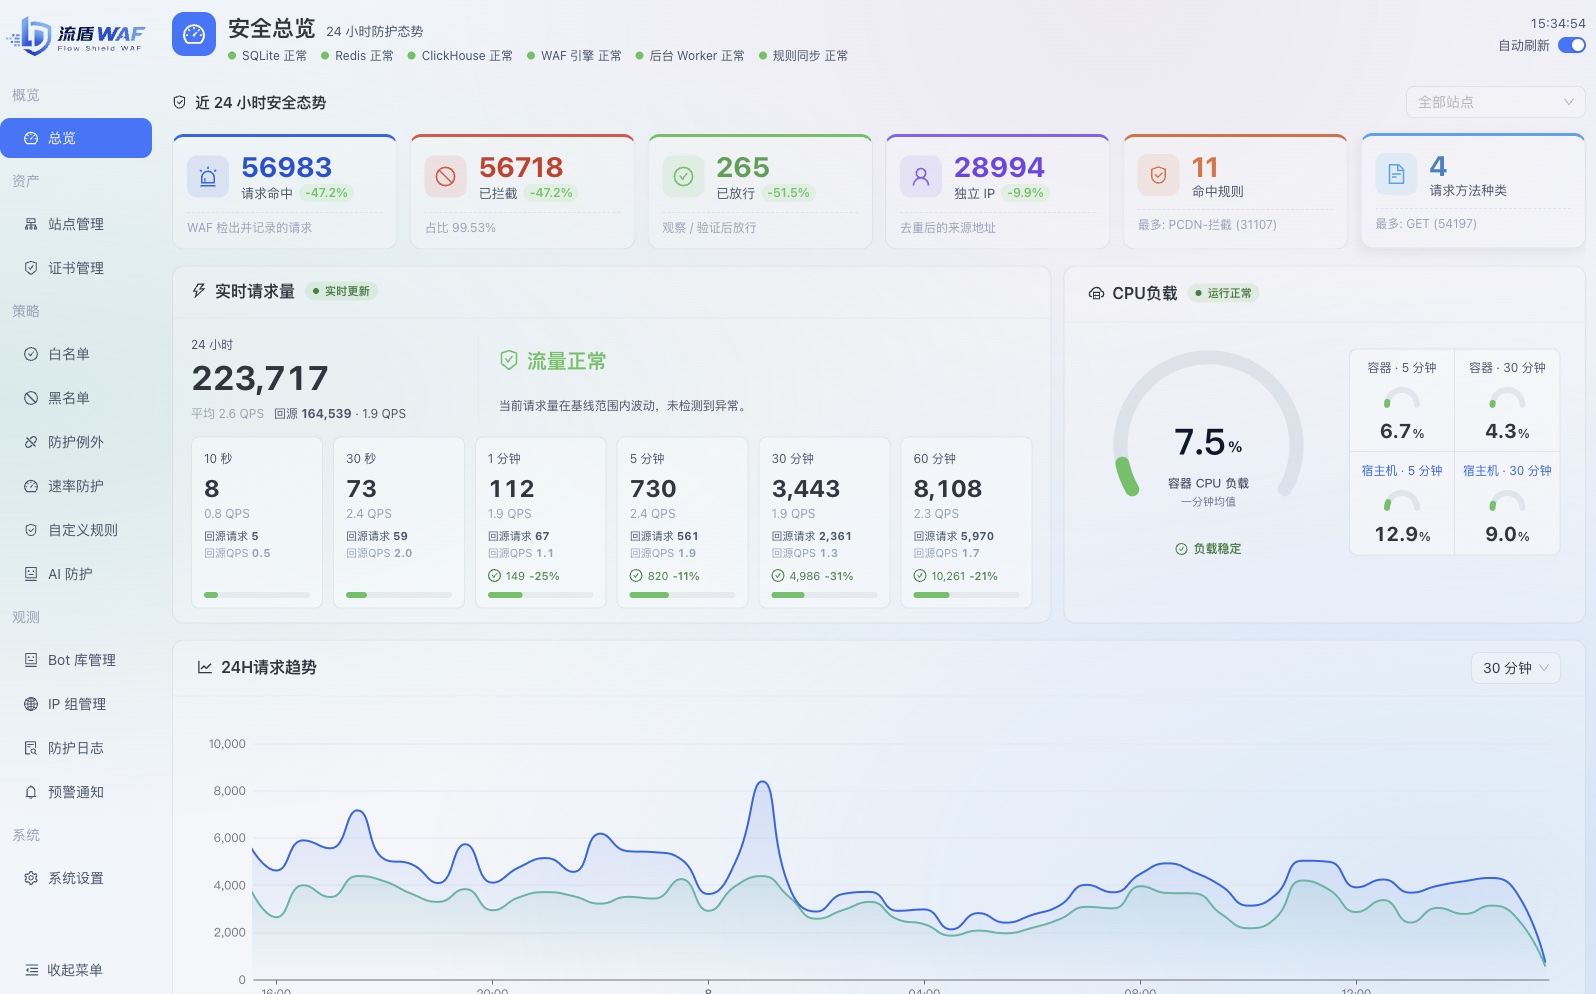
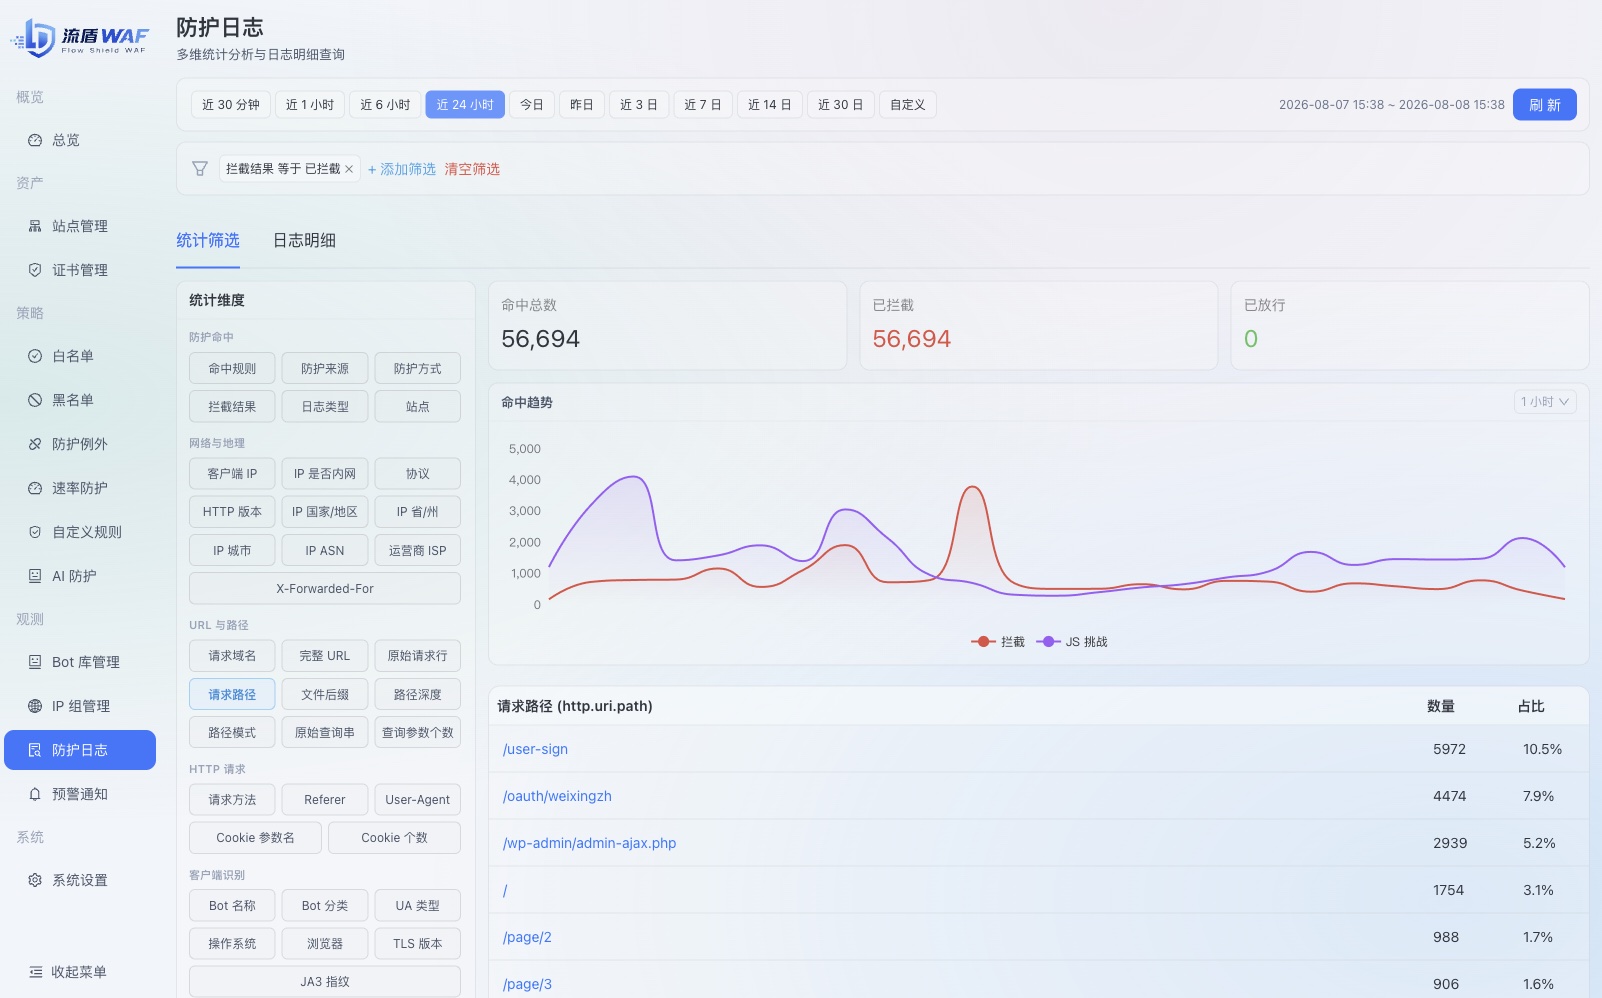
仪表盘总览大屏信息完整:24小时请求趋势、拦截统计、来源国家、命中规则、回源流量全部可视化;防护日志支持丰富筛选维度,支持按请求ID、直连IP、IPv6筛选;GeoIP地理解析开箱即用,内网IP自动跳过Geo查询,CDN环境支持多种真实客户端IP头配置,能拿到访客真实IP做规则匹配,日志字段对齐规则条件,排查问题效率很高。
3. AI防护是差异化亮点
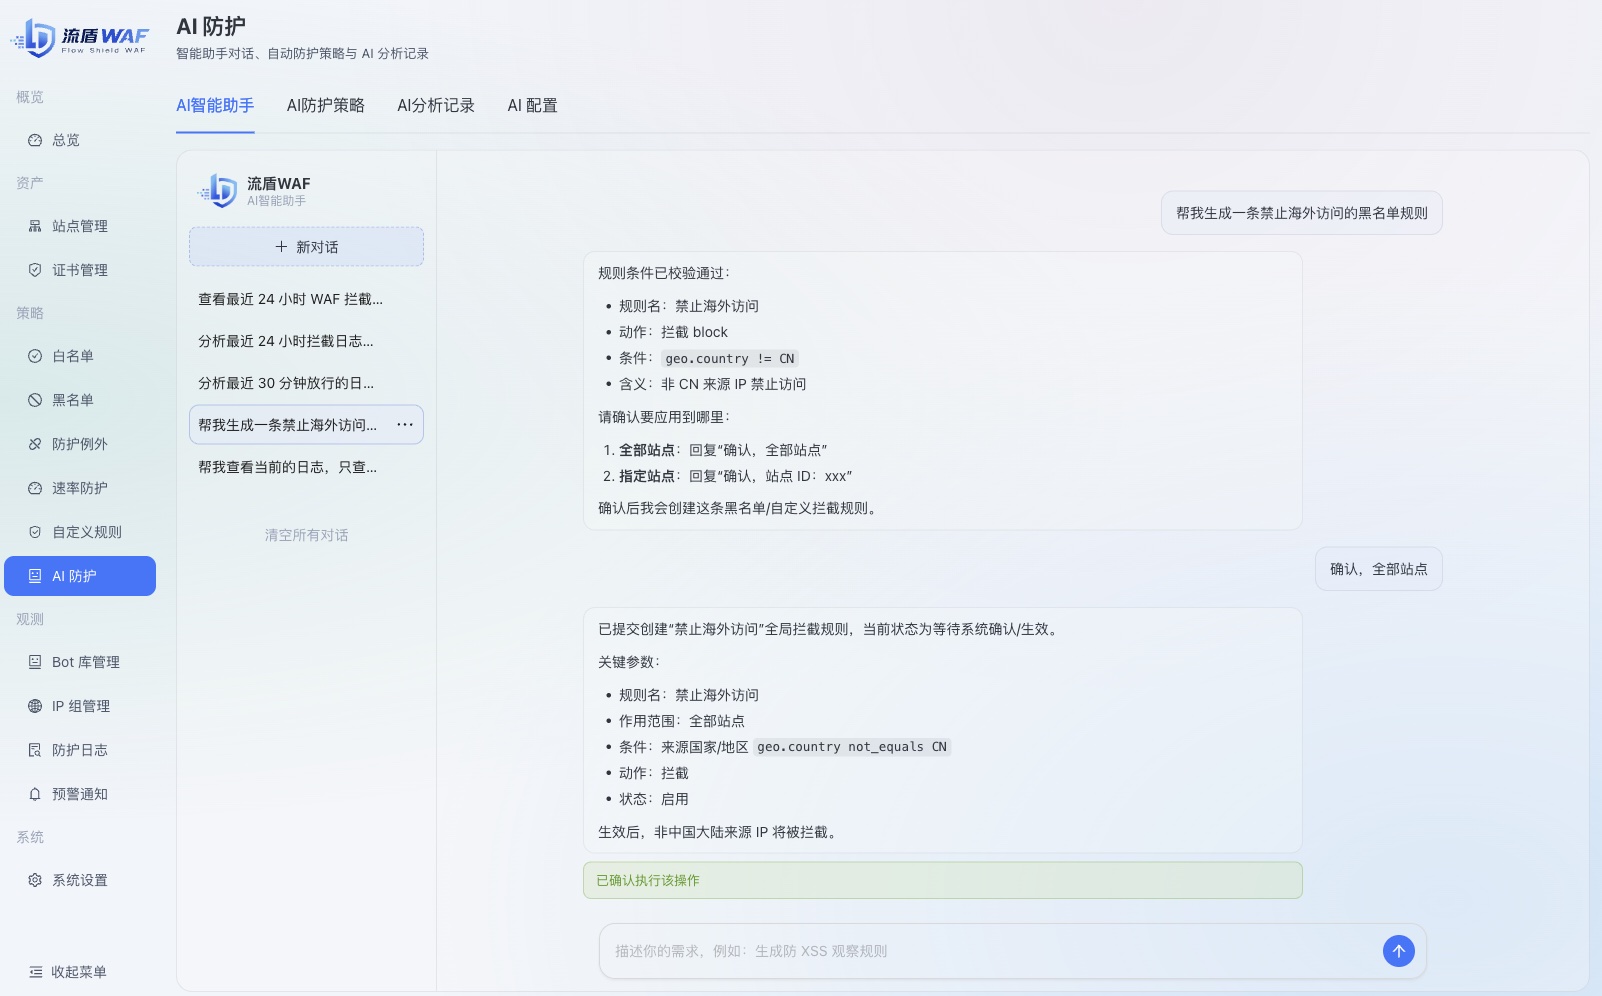
这是流盾最有辨识度的功能。内置AI智能助手悬浮面板,可以读取防护日志做流量分析,自动生成防护规则,支持观察、JS挑战、滑动验证、拦截多种处理模式;AI生成的规则会自动打上标记,所有AI产出规则都可以人工复核、修改、开关,不会黑盒自动管控全部流量,兼顾自动化与可控性。
AI助手不仅仅生成防护规则,还可以管理IP组、Bot库,支持联网公开资料辅助分析;AI分析事件支持邮件通知,邮件内可以直接一键应用或者忽略建议规则,运维不需要反复登录后台操作。
4. 功能完整,细节配置丰富
- 证书管理:一键申请Let’s Encrypt / ZeroSSL免费证书,支持自动到期续期;
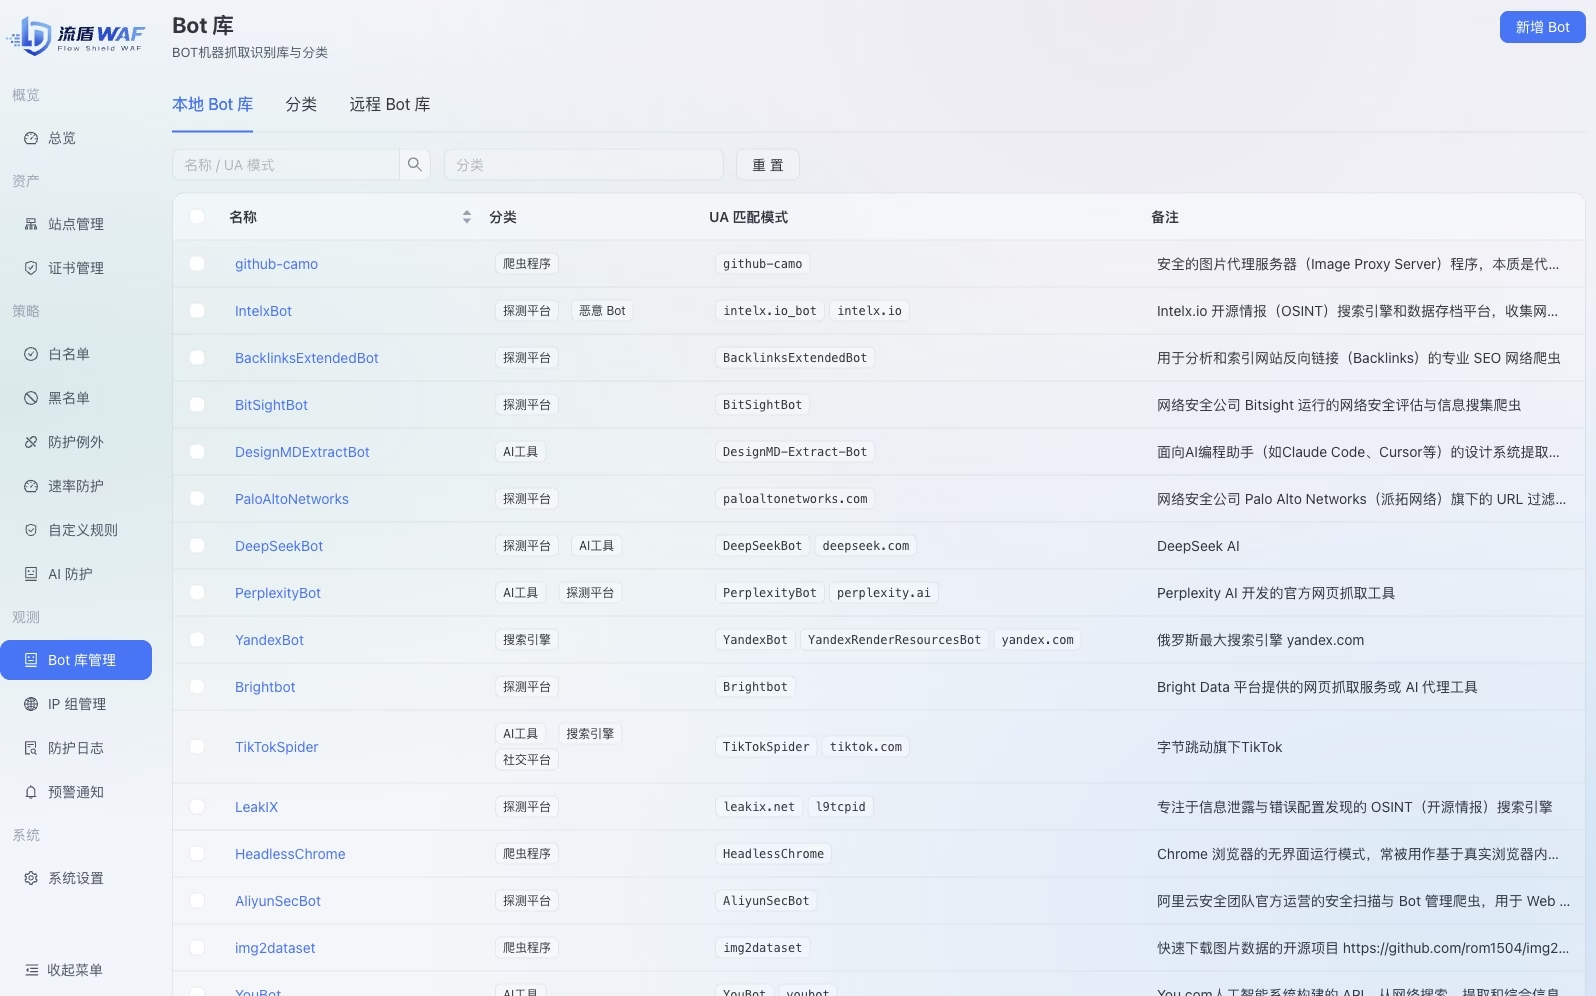
- Bot识别:内置Bot爬虫识别库,可自定义Bot分类,区分爬虫与正常访问;
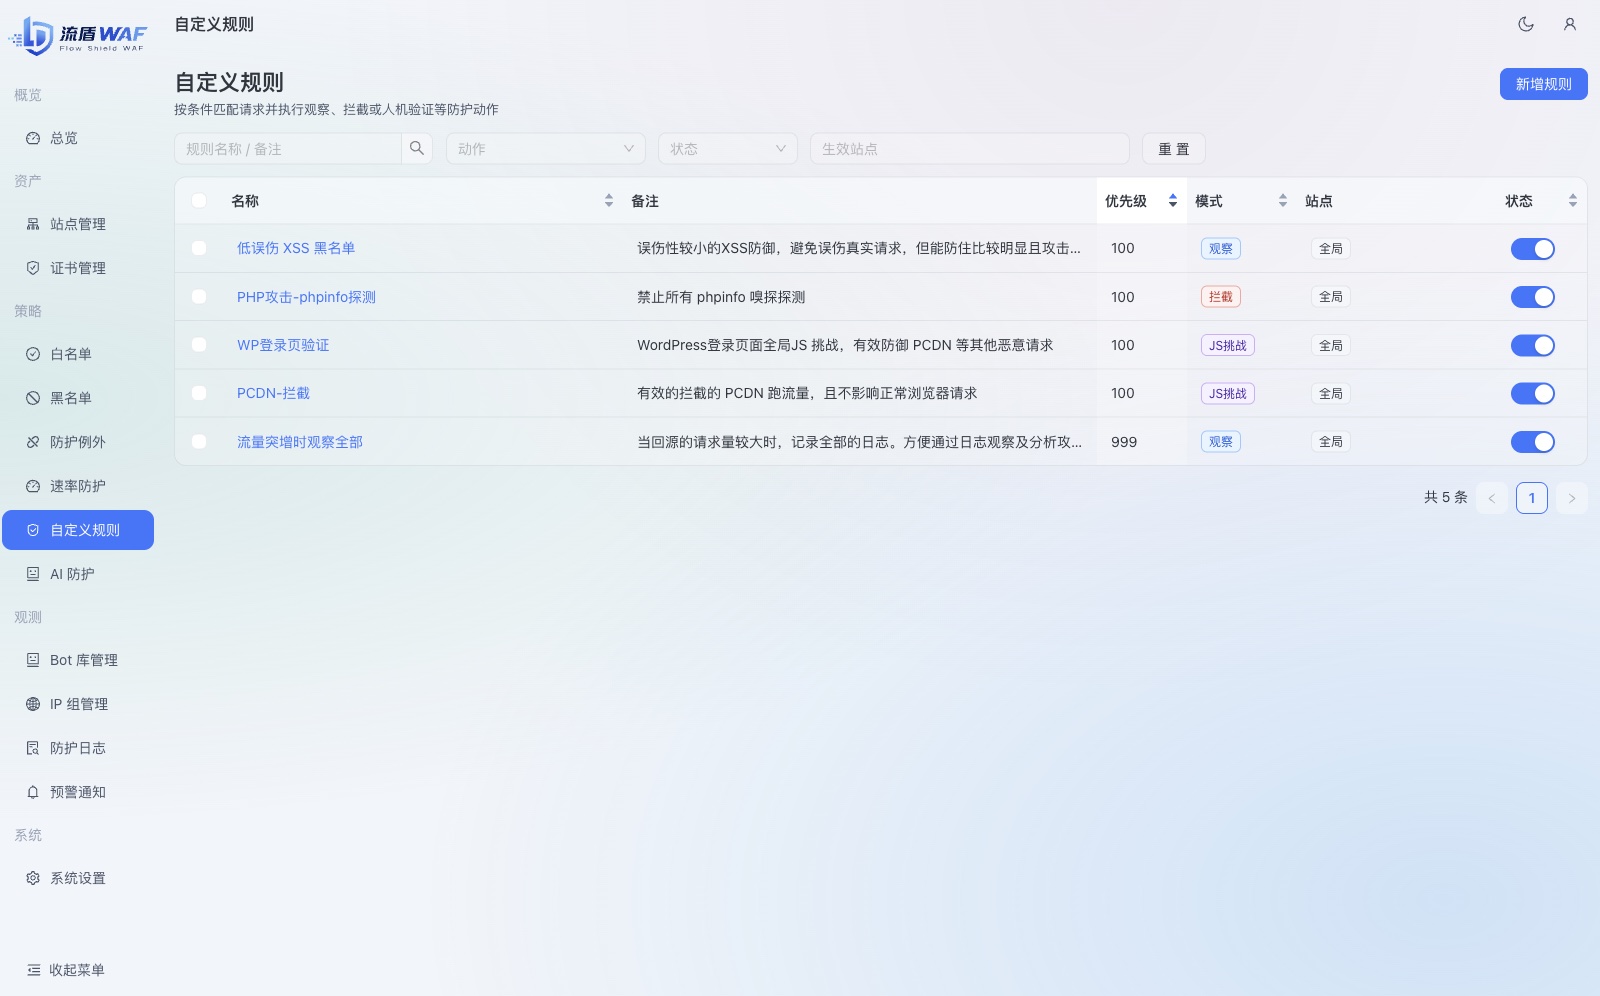
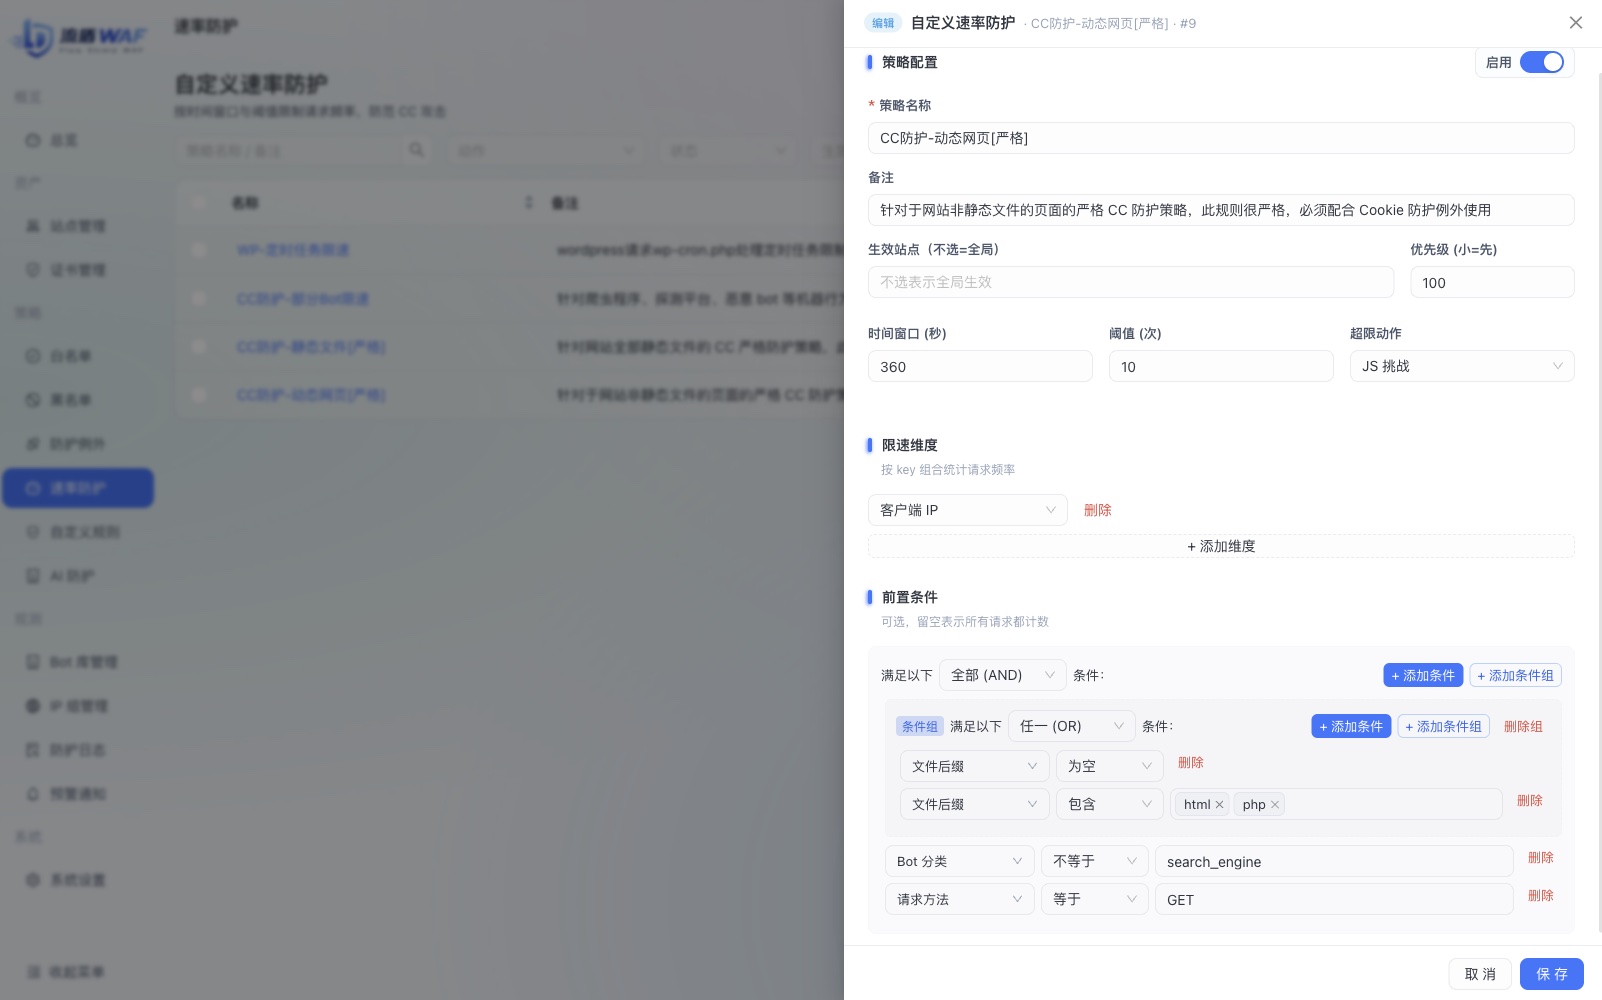
- 灵活规则引擎:支持IPv6、IP组、丰富HTTP条件、流量基线、回源QPS作为触发条件,限速、黑白名单、自定义拦截页面齐全;
- 引擎参数可调:可修改最大请求体大小、源站响应超时,解决上传大文件413、慢接口504的痛点;
- 配置导入导出,备份迁移方便,一键更新脚本,升级只需要重复执行安装命令,自动备份
.env配置文件。
5. 迭代速度惊人,社区响应积极
翻看更新日志,从0.2.x到1.0.7,短短一个月多版本迭代,大量来自实际使用场景的问题被快速修复:Socket接口改造、CDN‑IP解析bug、证书推送、宝塔对接bug、前端UI交互、存储架构重构,几乎每一个版本都有实用性功能+bug修复。能看出开发团队是基于真实用户反馈持续迭代,不是玩具Demo项目。
需要接受的短板:新项目,有客观的局限性
- 项目生命周期短,生产环境需要充分测试 正式1.0版本发布时间很晚,整体项目还很年轻。虽然迭代很快,但在超大流量、高并发生产环境下的大规模真实案例积累相比老牌WAF(ModSecurity)、成熟商业开源WAF更少。建议重要业务先观察模式跑一段时间,再逐步开启拦截,不建议直接裸上强拦截模式。
- 资源开销不可忽视 整套组件包含Docker、Redis、ClickHouse,官方建议内存≥2GB。ClickHouse负责存储全部防护日志,长期运行磁盘占用会持续上涨,虽然设置了TTL自动淘汰旧日志,小内存低配VPS(1G及以下)不适合部署。
- 和其他WAF/面板防火墙存在冲突 前面提到,服务器原有宝塔防火墙、雷池等反向代理/WAF组件必须关闭卸载。同一台服务器混装多个流量防护组件极易出现链路异常、502、请求被掐断,部署拓扑需要规划清楚,只能把流盾作为唯一反向代理入口。
- 规则库现状:自定义能力强,但内置威胁规则沉淀有限 流盾侧重灵活规则引擎、AI辅助分析,没有内置庞大的OWASP CRS这类成熟规则集。安全能力上限很大程度依赖运维人员自己写规则,或者依靠AI生成规则。对于不想研究规则、希望开箱即用完整攻击特征库的用户,需要自己导入维护规则。
- 管理面板安全注意事项 面板端口9000默认公网暴露,官方文档明确提醒不要裸奔公网。建议内网访问,或者用Nginx反代增加鉴权,否则存在被暴力扫描的风险。
适合谁,不适合谁
比较适合
- 使用宝塔/1Panel自建网站,想要一套本地开源WAF,不想用云厂商WAF;
- 运维人员,愿意做一定调优,希望可视化日志、AI辅助做防护分析;
- 中小规模站点、个人/中小企业业务,有2G以上内存服务器;
- 想要完整自托管,数据不出本机,日志全部保存在自己服务器。
不太适合
- 1G内存低配小鸡,硬件资源紧张;
- 核心高流量业务,没有时间做充分测试调优;
- 完全不想写规则,希望开箱即用全套成熟攻击规则库。
个人总结
流盾WAF不是拿来直接“开箱躺平”的安全神器,但它是一款非常贴合国内运维环境的新兴开源WAF。一键部署、宝塔深度集成、可复核的AI防护、完整可观测日志体系是它最大的竞争力。
因为项目尚年轻,上生产务必先观察模式跑流量,熟悉规则逻辑,评估误拦截情况之后再开启拦截。如果你的服务器硬件达标,又厌倦了云WAF的流量费用,值得拿来测试体验。
安全永远是多层防御,WAF只是其中一环,不要把所有安全期望全部交给WAF。
